

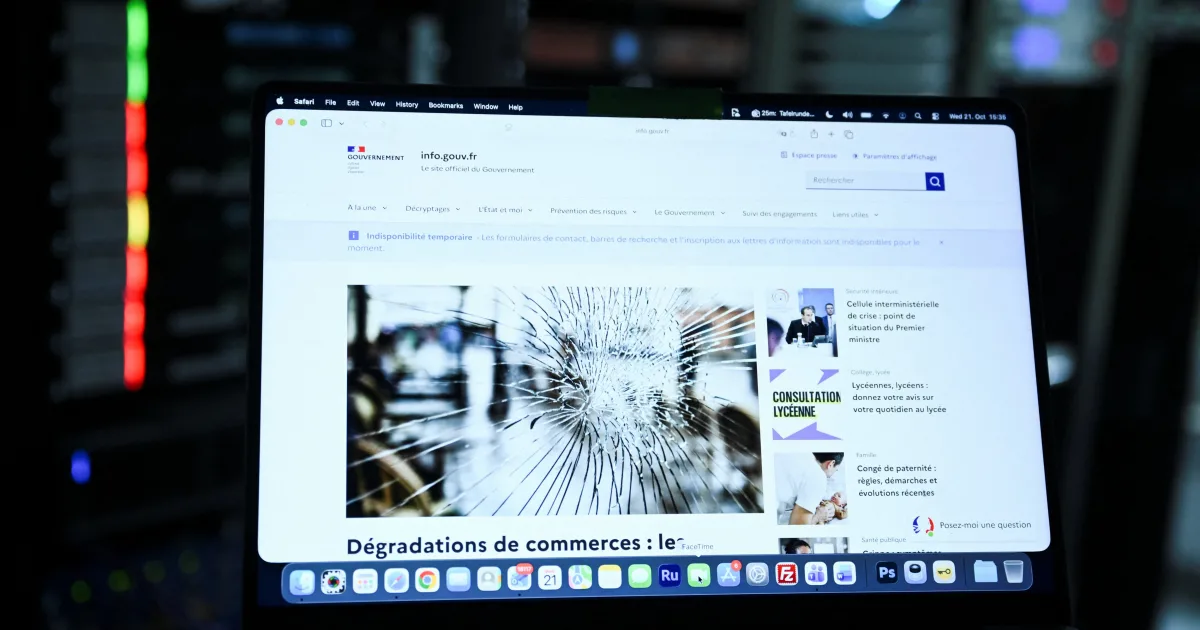
Site-uri guvernamentale din Europa, offline din cauza unor vulnerabilități critice în PHP
Mai multe site-uri guvernamentale din Europa au devenit indisponibile miercuri, după ce administratorii au fost nevoiți să oprească temporar platformele pentru a remedia două vulnerabilități critice descoperite în PHP, unul dintre cele mai utilizate limbaje de programare de pe internet. Dezvoltatorii PHP au anunțat că pregătesc corecții pentru ambele probleme, iar oficialii responsabili cu securitatea cibernetică din Uniunea Europeană au recomandat organizațiilor care nu pot aplica rapid actualizările să scoată site-urile afectate offline.
PHP este un limbaj de programare care funcționează în spatele site-urilor web. Atunci când un utilizator încarcă o pagină, serverul care rulează PHP generează conținutul și trimite pagina finalizată către browser. Limbajul este gratuit, cu sursă deschisă și întreținut de voluntari, iar proprietarii de site-uri interacționează rare întâi direct cu el.
Potrivit trackerului de tehnologii web W3Techs, PHP rulează aproape 70% dintre toate site-urile web al căror limbaj de programare poate fi identificat. Totodată, PHP stă la baza WordPress, software-ul care alimentează aproximativ 40% dintre toate site-urile web, inclusiv bloguri, pagini pentru afaceri mici, portaluri guvernamentale, magazine online și site-uri de știri.
Vulnerabilități evaluate la 9,2 din 10
Cele două vulnerabilități au fost evaluate la 9,2 din 10 pe scara CVSS v4.0, un sistem standard de notare a severității. Echipa de răspuns la incidente de securitate cibernetică a Uniunii Europene, CERT-EU, a precizat că această evaluare indică execuție de cod la distanță fără autentificare, ceea ce înseamnă că un atacator poate rula comenzi pe un server vulnerabil prin internet, fără a avea nevoie de parolă sau cont.
O singură vulnerabilitate în PHP deschide aceeași poartă pe milioane de servere simultan, iar cine exploatează problema preia controlul asupra site-ului. Furnizorul de găzduire web GoDaddy a precizat că acest lucru poate însemna furt de date, modificarea neautorizată a paginilor sau compromiterea completă a sistemului. Directorul tehnic al Cloudflare a semnalat că au început să apară deja atacuri timpurii.
Majoritatea site-urilor mici sunt administrate de proprietari care nu au personal de securitate, adesea pe servicii de găzduire partajată, unde nu gestionează serverul și este posibil să nu știe cine actualizează PHP. Wordfence, un plugin de securitate pentru site-urile WordPress, a avertizat că actualizările automate obișnuite nu vor rezolva această problemă, iar recomandarea CERT-EU este ca site-urile afectate să fie scoase offline în loc să rămână expuse.
Descoperire cu ajutorul modelelor de inteligență artificială
Cercetătorii de la firma de securitate Calif, care au lucrat împreună cu OpenAI, au raportat prima vulnerabilitate către echipa PHP pe 11 august, după ce au identificat-o folosind modelul GPT-5.6 Sol al companiei. Firma de securitate Wiz, deținută de Google, prin intermediul Alphabet, a descoperit problemele în mod independent și a raportat o a doua vulnerabilitate pe 24 august, folosind de asemenea modele de inteligență artificială.
Wiz a declarat că descoperirile „se numără printre cele mai severe vulnerabilități descoperite în PHP și, probabil, în istoria software-ului”. Potrivit firmei, problemele de fond existau de zeci de ani, însă demonstrarea faptului că pot fi exploatate a necesitat o succesiune de etape „la limita a ceea ce cercetătorii umani ar fi putut realiza practic”.
Administrația președintelui american Donald Trump a transmis că „urmărește și coordonează cu agențiile federale și cu laboratoarele de cercetare de top în domeniul inteligenței artificiale pentru a accelera lansarea corecției” și a prezentat descoperirea drept dovadă că „superinteligența” americană întărește securitatea națională.