

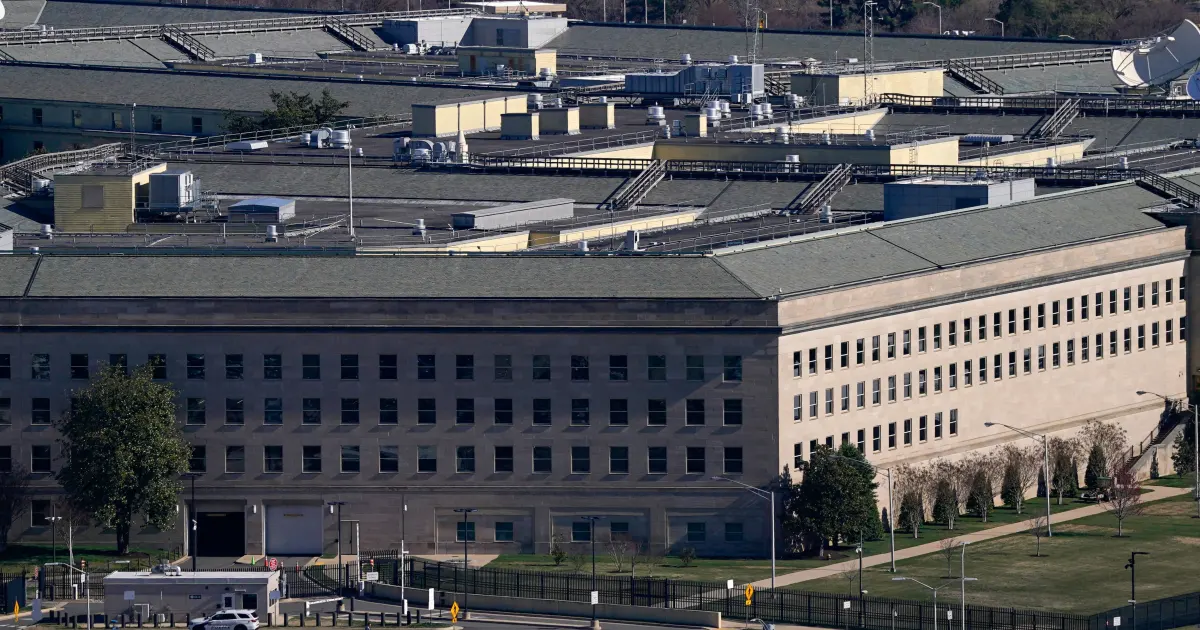
Pentagonul anchetează defecțiunile congelatoarelor din bazele militare ca posibil atac cibernetic
Pentagonul tratează seria de defecțiuni ale congelatoarelor care au dus la alterarea alimentelor în baze militare din Statele Unite în luna august ca pe un posibil atac informatic, au declarat patru oficiali familiarizați cu ancheta. Unul dintre aceștia a precizat că investigatorii militari sunt în contact cu omologii francezi în legătură cu un atac cibernetic similar asupra congelatoarelor comerciale care a perturbat supermarketurile din Franța la începutul lunii octombrie.
Nu a fost posibil de stabilit cât de avansată este ancheta Pentagonului sau dacă aceasta a ajuns la concluzii privind cele întâmplate ori posibilii responsabili. Solicitat să comenteze, Pentagonul a precizat că o unitate a Cyber Command — forța cibernetică a armatei — „lucrează în strânsă coordonare cu parteneri interinstituționali și din domeniul aplicării legii”, fără a oferi detalii suplimentare.
Divizia de Investigații Criminale a Armatei americane a anunțat că biroul său cibernetic este implicat în anchetă și colaborează cu autoritățile franceze pentru a înțelege mai bine „întreruperile frigorifice din Europa”. Ambasada Franței la Washington nu a răspuns unei solicitări de comentariu.
Defecțiunile de la sfârșitul lunii august din Statele Unite au afectat cel puțin șase magazine de aprovizionare din incinta bazelor militare, potrivit unei analize a postărilor de pe Facebook și a actualizărilor de pe site-urile bazelor. În cel puțin un caz, congelatoarele nu s-au oprit pur și simplu: temperaturile agregatelor de răcire au fost crescute peste noapte, iar dimineața au fost găsite grămezi de alimente veștejite sau topite. Contul de Facebook al bazei Fort Huachuca din Arizona explica pe 26 august că frigiderul „a intrat în modul de dezghețare, în care a încălzit toate alimentele. Credeți-ne când spunem că erau «alterate»”.
Dacă va fi confirmată ca atac cibernetic, incidentul ar ilustra încă o dată vulnerabilitatea infrastructurilor critice — în acest caz, depozitarea la rece — în fața hackerilor. Atacul francez a suprascris controalele de temperatură ale agregatelor comerciale din peste 350 de unități, golind raioanele de congelate ale supermarketurilor. Spre deosebire de o simplă deconectare, temperaturile au fost ridicate, iar unele agregate s-au încălzit atât de mult încât au luat foc. Un proprietar de supermarket estima că pierderile totale la nivel național s-ar putea ridica la zeci de milioane de euro.
Experții au declarat anterior că atacul francez pare să fi fost ușor de realizat. Compania daneză Danfoss, ale cărei controllere echipau multe dintre unitățile afectate, a precizat că multe dintre ele erau învechite sau rulau versiuni depășite de firmware, ceea ce le-ar fi putut face ușor de spart. Nu s-a putut stabili dacă la bazele americane afectate erau folosite controllere Danfoss sau de altă marcă, iar compania nu a răspuns solicitărilor de comentariu.
Răcirea joacă un rol esențial în distribuția alimentelor proaspete, iar sabotarea de la distanță a instalațiilor de depozitare la rece a fost mult timp considerată un scenariu de coșmar, alături de pierderea alimentării cu energie sau de avarierea stațiilor de apă. La începutul anului, Global Food Safety Initiative, un organism din industrie, a îndemnat specialiștii în siguranța alimentară și liderii IT să colaboreze pentru a asigura „o securitate cibernetică solidă” a tehnologiei de refrigerare, notând că „un sistem de răcire spart este la fel de periculos ca unul defect”.
Hackerii au sabotat în trecut frigidere și congelatoare atât în Statele Unite, cât și în alte părți. Danfoss a declarat că în 2022 hackeri au vizat sau au spart supermarketuri din Rusia și Israel care foloseau versiuni învechite ale controllerelor sale. În decembrie anul trecut, procurorii federali din Los Angeles au acuzat o femeie din Ucraina că făcea parte dintr-un grup care a scos din funcțiune refrigerarea unei fabrici de procesare a cărnii în 2024, distrugând peste 2.000 de livre de carne.
Problema de fond, potrivit lui Bill Moore, directorul executiv al firmei de securitate cibernetică industrială Xona Systems, este că unele controllere concepute inițial ca interfețe izolate, deservite de tehnicieni prezenți la fața locului, sunt conectate tot mai des la internet. Îngrijorările privind expunerea online nu sunt specifice sistemelor de răcire, a spus el, dar consecințele pot fi deosebit de grave în acest caz. „Poate perturba cu siguranță lanțul de aprovizionare cu alimente”, a afirmat el.