

Supermarketurile europene, atacate cibernetic prin sistemele de refrigerare
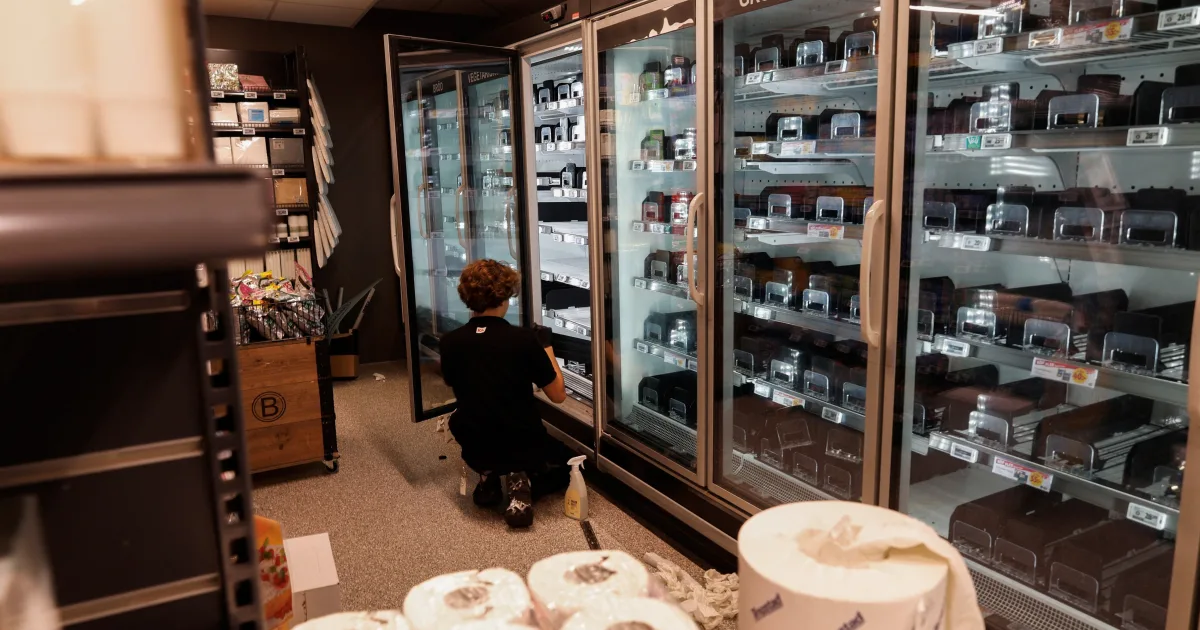
Magazine din opt țări europene au fost nevoite să arunce cantități mari de alimente după ce atacatorii au modificat de la distanță temperaturile frigiderelor și congelatoarelor. Incidentul, petrecut luni, este identic cu unul care a afectat zeci de supermarketuri din Franța în urmă cu trei săptămâni, iar retaileri din întreaga regiune se grăbesc acum să își actualizeze sistemele pentru a se proteja de noi tentative.
În Suedia, lanțul de supermarketuri Coop a anunțat că trece la rețele 5G și modemuri moderne în locul conexiunilor 4G, un proces început deja după incidentul din Franța. Cele șapte magazine afectate funcționează din nou, dar sistemele lor de refrigerare au fost deconectate de la internet. Un purtător de cuvânt al companiei a precizat că lanțul verifică în profunzime starea întregii rețele de magazine pentru a identifica eventuale vulnerabilități.
Furnizorul de software Danfoss, ale cărui sisteme au fost din nou printre cele vizate, a declarat că a fost în contact strâns cu clienții în ultimele trei săptămâni și recomandă ca sistemele să nu fie accesibile direct prin internet. Frank Groenewegen, expert în securitate cibernetică la Deloitte în Haga, spune că retailerii trebuie să acționeze imediat: să identifice dacă controlerele frigiderelor sunt vulnerabile, să verifice dacă sunt conectate la internet, să se asigure că au cele mai recente actualizări de securitate și că sunt susținute de producător, iar dacă nu știu aceste lucruri, să le retragă imediat de pe internetul public. „Deconectarea nu rezolvă cauza profundă, dar cel puțin izolează acele sisteme, astfel încât un atacator să nu mai poată face acest lucru”, a explicat el.
Structura fragmentată a rețelelor, o vulnerabilitate
Multe supermarketuri europene sunt operate de proprietari independenți în structuri cooperative, ceea ce înseamnă că sistemele nu sunt identice de la un magazin la altul. Lanțul suedez ICA a precizat că toate cele 23 de magazine afectate în atacul de luni aveau echipamente conectate în afara rețelei centrale gestionate de lanț. Christian Olofsson, proprietarul unor magazine ICA din Tomelilla și Sjobo, a declarat că frustrarea este cu atât mai mare cu cât se afla în plin proces de schimbare a sistemelor de securitate când magazinele sale au fost atacate.
Un purtător de cuvânt al poliției suedeze a anunțat că au fost depuse aproximativ zece plângeri de la luni și se așteaptă ca numărul acestora să crească. Operatorul german Edeka, al cărui frigider a fost hackuit într-un magazin din Reisbach, a transmis că nu există sisteme de refrigerare standardizate în rețeaua sa de magazine operate de retaileri independenți.
Nici grupurile integrate nu au fost ferite: Carrefour, care a avut 80 de magazine francizate hackuite în Franța acum trei săptămâni, a suferit din nou același atac la 15 magazine din Belgia luni.
Agențiile de securitate cibernetică, în alertă
Agenția europeană de securitate cibernetică ENISA a declarat că amploarea atacurilor care vizează retailul în mai multe state membre „subliniază importanța cooperării europene, a schimbului rapid de informații și a răspunsurilor coordonate la incidentele cibernetice”.
În Marea Britanie, atacatorii au încercat să vizeze firme mici de procesare a cărnii, dar impactul a fost minim, a declarat Richard Horne, directorul executiv al Centrului Național de Securitate Cibernetică (NCSC). Instituția colaborează cu organizațiile pentru a identifica vulnerabilitățile și a le închide înainte ca cineva să le exploateze. „Suntem, evident, în stare de alertă ridicată”, a afirmat Horne, care consideră că atacul asupra frigiderelor din supermarketuri este doar un semn timpuriu al unor perturbări probabil tot mai frecvente, pe măsură ce tehnologia veche nu ține pasul cu atacatorii.