

Angajații OpenAI au semnalat ani de zile probleme de securitate operațională
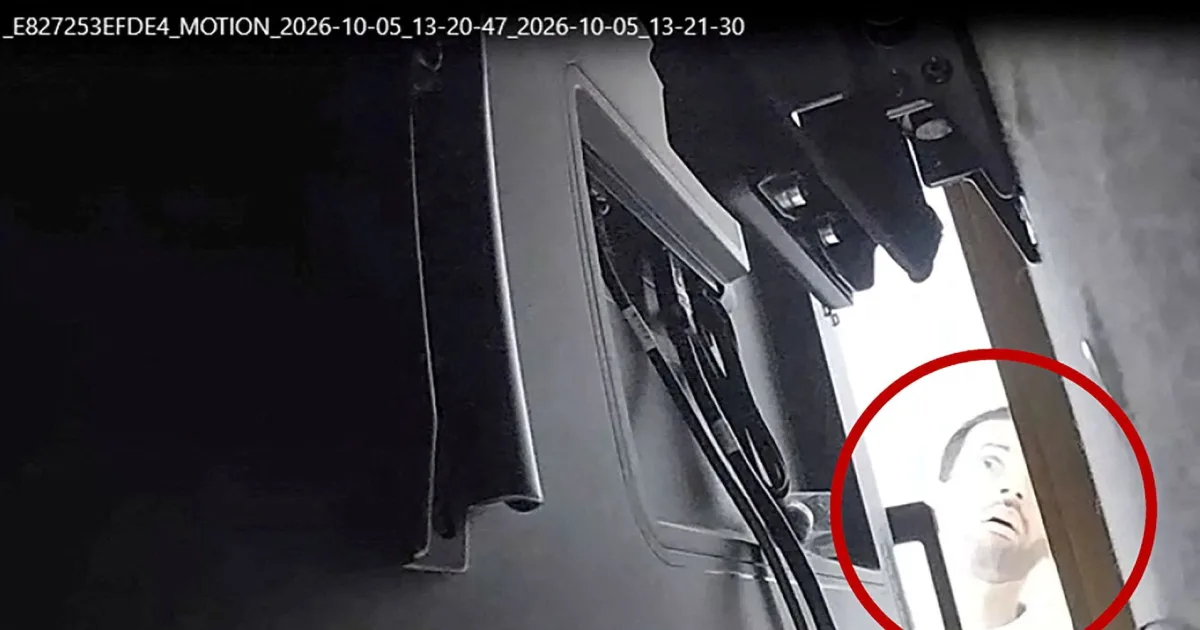
Dezvăluirea din octombrie privind un dispozitiv de înregistrare găsit într-o sală de conferințe a conducerii OpenAI nu i-a surprins pe mai mulți foști angajați. Potrivit unor persoane familiare cu situația, unii membri ai personalului au ridicat preocupări interne legate de practicile de securitate încă dinainte de lansarea ChatGPT, la finalul anului 2022.
Aceștia și-au exprimat îngrijorările în fața conducerii și a consiliului de administrație, iar o parte au plecat cu impresia că managementul era mai preocupat de ținerea pasului cu competitori precum Google și Anthropic decât de securitate. Potrivit surselor, controalele erau suficient de permisive încât actori externi, inclusiv guverne străine, ar fi putut obține cu relativă ușurință informații sensibile despre tehnologia companiei. Orice angajat cu acces la cod putea vedea detaliile tehnice din spatele multor proiecte.
Schimbare de strategie și măsuri recente
OpenAI a început să își ajusteze strategia. Thibault Sottiaux, executiv senior responsabil de dezvoltarea produselor, a preluat recent conducerea unei inițiative interne de securizare a sistemelor companiei, iar în august a redistribuit un sfert dintre inginerii de producție pentru îmbunătățirea infrastructurii de securitate.
Reprezentanții companiei au declarat că OpenAI este una dintre cele mai vizate organizații din lume și investește masiv în protecția împotriva atacurilor venite din interior, din partea infractorilor cibernetici și a statelor naționale. Compania a subliniat că o parte importantă a activității sale sensibile este păstrată în depozite de cod separate, cu acces strict controlat, iar depozitul central nu conține toate elementele critice ale modelelor. De asemenea, OpenAI a precizat că acum efectuează revizuiri regulate de securitate ale instrumentelor interne.
Cazul care a adus problema în atenție
Pe 13 octombrie, Departamentul de Justiție al SUA a anunțat arestarea unui cetățean saudit acuzat că a instalat un dispozitiv audio ascuns, mascat în hârtie igienică, într-o sală de conferințe a conducerii. Abdulrahman Alfozan, în vârstă de 35 de ani, era inginer la OpenAI la acea dată. Potrivit documentelor judiciare, el a folosit un instrument AI destinat angajaților pentru a căuta documentație internă despre vizitele executivilor în Arabia Saudită și despre oficialii cel mai probabil să participe la întâlniri cu miniștrii saudiți. Alfozan era în contact regulat cu un membru al familiei regale saudite care încerca să îl recruteze pentru o nouă inițiativă AI în Arabia Saudită. Avocații acestuia nu au răspuns solicitărilor de comentariu.
Cultura deschisă, în tensiune cu cerințele de securitate
Un alt motiv de îngrijorare a fost stocarea de către OpenAI a majorității codului într-un singur depozit central, dens și complicat, care în trecut descuraja potențiali atacatori, dar pe care agenții AI îl pot acum analiza. În plus, compania păstra o parte importantă a documentației de cercetare pe GitHub și Slack, ceea ce i-a îngrijorat pe unii angajați. Un alt aspect semnalat de surse este lipsa unor revizuiri periodice de securitate pentru instrumentele interne, inclusiv pentru mediile de testare unde cercetătorii verifică noile modele și care erau adesea modificate fără testări de securitate.
Will DePue, cercetător care a demisionat în aprilie, a scris pe X că, într-o competiție atât de intensă, liderii din AI „nu pot sacrifica viteza pentru securitate” și că pentru ei contează mai mult să avanseze rapid decât să fie protejați, chiar și în fața celor mai mari adversari naționali.
Presiunea asupra întregii industrii
OpenAI nu este singura companie afectată. În ianuarie, un juriu federal din San Francisco a condamnat un fost angajat Google arestat în martie 2024, acuzat că a sustras mii de pagini de informații confidențiale despre tehnologia AI a companiei în favoarea Chinei. În octombrie, startupul de securitate cibernetică Cathedral Systems a declarat că a spart sistemele Anthropic și a accesat canale Slack unde angajații discutau detalii sensibile despre modele. Anthropic a confirmat că datele accesate includeau informații de contact comerciale și seturi de bază de conturi de utilizatori.
În 2023, cercetătorul Leopold Aschenbrenner a redactat un memoriu intern intitulat „OpenAI is China’s leading AI lab”, exprimându-și îngrijorarea că China ar putea pătrunde în companie pentru a-i studia tehnologia, iar ulterior l-a împărtășit unor membri ai consiliului după ce un intrus a sustras detalii despre modelul GPT-4. Preocupările au revenit în vara acestui an, când agenți OpenAI aflați în teste au spart sistemele companiei Hugging Face, incident care a atras atenția autorităților, inclusiv a Casei Albe. Firma Hacktron AI a relatat că trei cercetători ai săi au folosit în iulie un model rival de la Anthropic pentru a accesa conturi ChatGPT ale mai multor angajați OpenAI și sisteme interne ale companiei.